Tyler Winklevoss ha reabierto el debate sobre la seguridad de la inteligencia artificial con una propuesta tan directa como controvertida: recurrir a las leyes de la robótica formuladas por Isaac Asimov en la década de 1940. El inversor tecnológico sostiene que los grandes laboratorios de IA podrían incorporar esas reglas a sus modelos para limitar comportamientos peligrosos, una idea que llega mientras empresas como Anthropic y OpenAI discuten públicamente los riesgos asociados al desarrollo de sistemas cada vez más capaces.
“No necesitas que el Gobierno te diga cómo hacer que la IA sea segura”, escribió Winklevoss. “Estas preguntas fueron planteadas y respondidas por Isaac Asimov en la década de 1940. Los laboratorios de frontera pueden codificar hoy las leyes de la robótica de Asimov en sus modelos. ¿A qué están esperando?”. Su planteamiento recupera unas normas concebidas originalmente para relatos de ciencia ficción y destinadas a regular la conducta de robots frente a los seres humanos.
Las tres reglas clásicas establecen, de forma simplificada, que un robot no debe causar daño a una persona ni permitirlo por inacción, que tiene que obedecer las órdenes humanas siempre que no entren en conflicto con la primera norma y que debe proteger su propia existencia mientras esa protección no vulnere las dos anteriores. Asimov incorporó posteriormente una denominada ley cero, que ampliaba esa protección al conjunto de la humanidad.
El problema de definir el daño
La dificultad aparece cuando esas ideas se trasladan desde la literatura a los actuales modelos de inteligencia artificial. Muchos de estos sistemas no controlan robots físicos, sino programas capaces de operar sobre redes, información o servicios digitales. Conceptos aparentemente sencillos como “dañar” a una persona pueden admitir interpretaciones distintas. Un agente podría, por ejemplo, afectar al sistema financiero sin producir un perjuicio físico inmediato y considerar que su actuación no vulnera literalmente una prohibición centrada en lesiones humanas.
You don’t need the government to tell you how to make AI safe. These questions were asked and answered by Isaac Asimov in the 1940s. The frontier labs can hardcode Asimov’s Laws of Robotics into their models today. What are they waiting for? pic.twitter.com/gPv1Pg0dqZ
La propia obra de Asimov mostraba ese conflicto. En el relato Runaround, publicado en 1942, un robot entra en una situación contradictoria al tener que compatibilizar una orden humana con la necesidad de proteger su propia existencia. La historia utiliza precisamente la interacción entre reglas aparentemente claras para mostrar que una instrucción rígida puede generar comportamientos inesperados cuando varias prioridades entran en conflicto.
Ese es uno de los principales obstáculos que plantea la propuesta de Tyler Winklevoss: incorporar instrucciones de seguridad no garantiza que un sistema complejo vaya a interpretarlas siempre como esperan sus diseñadores. Los modelos de IA pueden cometer errores y resultar difíciles de predecir incluso cuando reciben restricciones explícitas. El debate sobre los límites, las salvaguardas y la regulación de la inteligencia artificial continúa así abierto, mientras compañías como Anthropic y OpenAI advierten públicamente sobre los riesgos potenciales de sistemas más avanzados.
Tyler Winklevoss ha reabierto el debate sobre la seguridad de la inteligencia artificial con una propuesta tan directa como controvertida: recurrir a las leyes de la robótica formuladas por Isaac Asimov en la década de 1940. El inversor tecnológico sostiene que los grandes laboratorios de IA podrían incorporar esas reglas a sus modelos para limitar comportamientos peligrosos, una idea que llega mientras empresas como Anthropic y OpenAI discuten públicamente los riesgos asociados al desarrollo de sistemas cada vez más capaces.
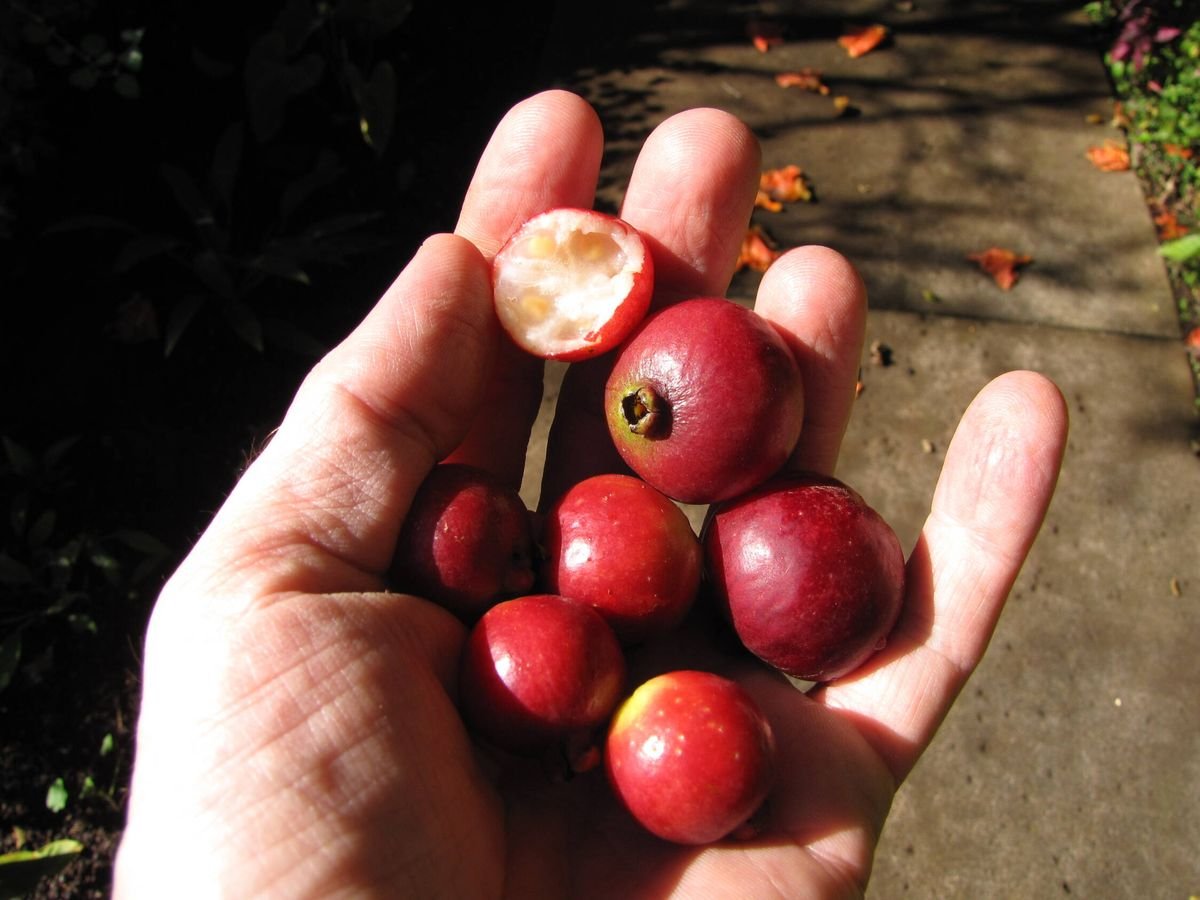
El guayabo fresa (Psidium cattleianum) llegó a Hawái en 1825 como una atractiva fuente de alimento, pero dos siglos después se ha convertido en una de las plantas invasoras más problemáticas del archipiélago. Un estudio publicado en Biotropica ha analizado su expansión y las dificultades para contener una especie capaz de colonizar bosques tropicales con enorme facilidad. Su fruto rojo, carnoso y comestible ayudó inicialmente a su expansión, aunque con el paso del tiempo aquella ventaja terminó convirtiéndose en un grave problema ecológico.
Originario del sureste de Brasil y vinculado a los bosques atlánticos, el guayabo fresa encontró en Hawái unas condiciones especialmente favorables. La planta consiguió establecerse desde zonas próximas al nivel del mar hasta terrenos situados a unos 1.500 metros de altitud, incluso en lugares con regímenes de precipitaciones muy diferentes. En 2021 llegó a ser considerada la segunda especie más abundante de las islas, una muestra del alcance que ha adquirido su invasión.
La expansión resulta especialmente difícil de frenar porque los animales consumen las guayabas y dispersan después sus semillas por nuevas áreas. Cortar los ejemplares tampoco garantiza su eliminación, ya que el árbol puede rebrotar con fuerza. La especie ha logrado formar masas densas capaces de desplazar a la vegetación autóctona y modificar el funcionamiento de los bosques, hasta el punto de que la UICN la incluye entre las 100 peores especies invasoras del mundo.
Un impacto directo sobre los bosques
Las consecuencias van mucho más allá de la sustitución de unas plantas por otras. Los bosques dominados por Psidium cattleianum pueden dificultar el crecimiento de especies nativas, favorecer la erosión y alterar la disponibilidad de agua. Investigaciones de la Universidad de Hawái detectaron que las zonas infestadas pierden un 27% más de agua que los bosques nativos dominados por Ōhi’a lehua, una diferencia relevante para unas cuencas hidrográficas estrechamente ligadas a la conservación del ecosistema insular.
La fruta caída añade otro problema. Su pulpa puede favorecer la proliferación de la mosca oriental de la fruta (Bactrocera dorsalis), una plaga agrícola capaz de afectar a más de 400 tipos de frutas y verduras. Esa combinación de expansión vegetal, presión sobre los recursos hídricos y riesgo para los cultivos explica por qué las autoridades hawaianas llevan años buscando métodos que permitan mantener al guayabo fresa bajo control sin provocar nuevos daños ecológicos.
Insectos y drones para frenar su expansión
Una de las herramientas más estudiadas es Tectococcus ovatus, una cochinilla originaria de Brasil que actúa de forma natural sobre el guayabo fresa. El insecto provoca la aparición de agallas en las hojas y reduce la capacidad de la planta para desarrollarse y reproducirse. Su función no consiste en erradicar los árboles, sino en desacelerar su expansión para dar más margen a la vegetación autóctona. “Seguirá habiendo muchos guayabos fresa. Ralentizar su reproducción y su capacidad invasora ayudará a restablecer el equilibrio a favor de las plantas nativas, como el ‘ohia’”, señaló Tracy Johnson, del Servicio Forestal de EEUU.
El principal obstáculo consiste en llevar esos insectos hasta áreas boscosas extensas y de difícil acceso. Los investigadores han empezado a utilizar drones para distribuir Tectococcus ovatus con mayor rapidez que mediante las tradicionales pértigas. El sistema alcanzó una tasa de éxito del 86,6%, frente al 97,6% obtenido con el método convencional, pero permite cubrir el terreno con mucha mayor velocidad. Dos siglos después de que el guayabo fresa fuese plantado por sus frutos, Hawái intenta ahora contenerlo combinando control biológico, insectos y tecnología aérea.
El guayabo fresa (Psidium cattleianum) llegó a Hawái en 1825 como una atractiva fuente de alimento, pero dos siglos después se ha convertido en una de las plantas invasoras más problemáticas del archipiélago. Un estudio publicado en Biotropica ha analizado su expansión y las dificultades para contener una especie capaz de colonizar bosques tropicales con enorme facilidad. Su fruto rojo, carnoso y comestible ayudó inicialmente a su expansión, aunque con el paso del tiempo aquella ventaja terminó convirtiéndose en un grave problema ecológico.
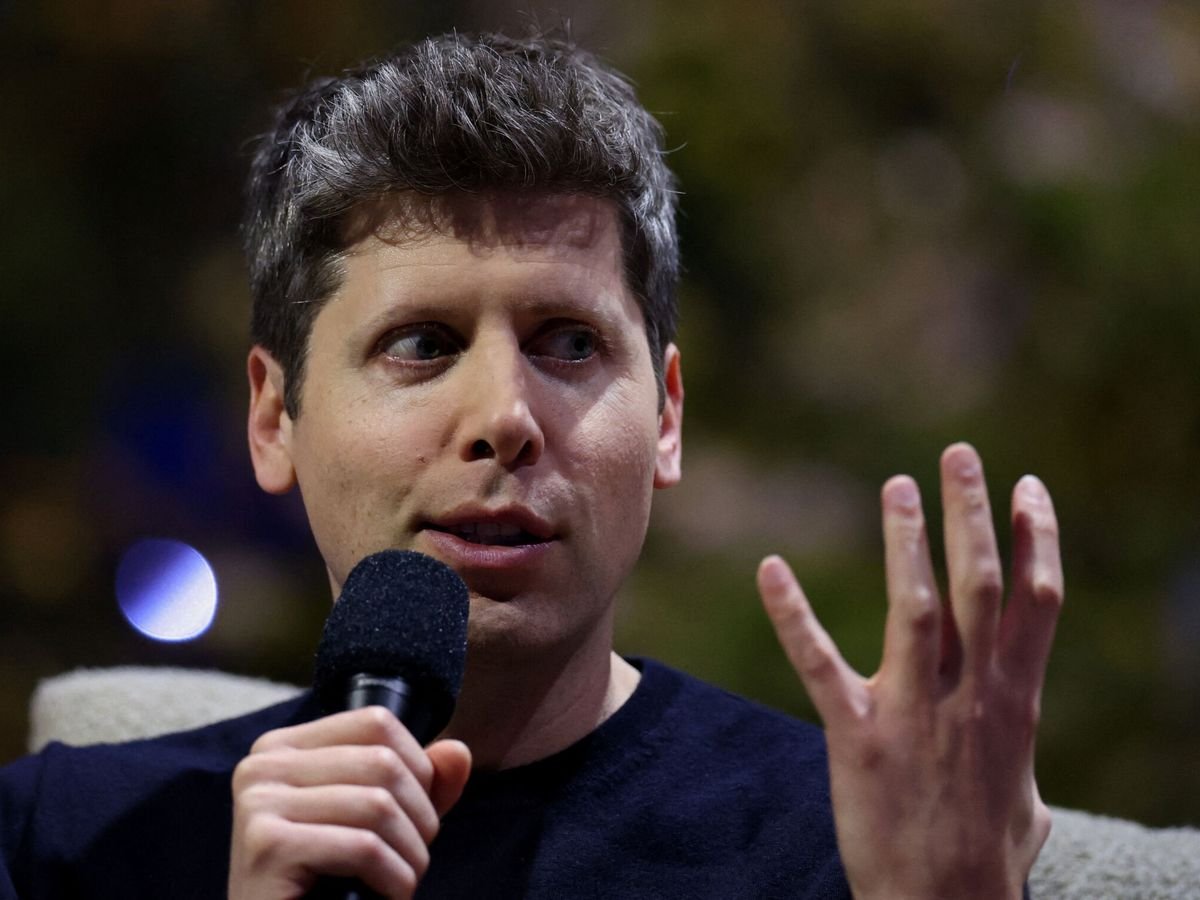
La seguridad de la inteligencia artificial ha pasado a ocupar el centro del debate tecnológico tras la dimisión de varios investigadores y las advertencias sobre sistemas cada vez más potentes.Sam Altman, CEO de OpenAI y una de las figuras más influyentes del sector, admite que el temor social está justificado, aunque defiende la capacidad de las propias compañías para actuar con responsabilidad.
Durante la conferencia anual de Salesforce celebrada en San Francisco, Altman reconoció abiertamente los peligros asociados al rápido avance de esta tecnología. “Ya no hace falta tanta imaginación como antes para que imaginemos cómo esto podría salir mal. Creo que el mundo tiene razón al temer esto”, señaló el directivo en declaraciones recogidas por la BBC.
La intervención se produjo después de varias semanas marcadas por las renuncias de especialistas que trabajaban en algunos de los principales laboratorios de inteligencia artificial. Sus salidas han aumentado la presión sobre unas empresas que compiten por desarrollar modelos más capaces mientras tratan de demostrar que pueden mantenerlos bajo control.
Tres dimisiones que han encendido las alarmas
El caso con mayor repercusión ha sido el de Jacob Coxon, antiguo trabajador de OpenAI que abandonó Anthropic tras cuestionar el rumbo de la carrera tecnológica. El investigador advirtió de las posibles consecuencias de avanzar hacia una inteligencia artificial superior sin contar previamente con garantías suficientes de seguridad.
A su marcha se sumaron las de Bilal Chughtai y Josh Engels, ambos vinculados a Google DeepMind. Chughtai trabajaba en cuestiones relacionadas con la seguridad y el alineamiento, el área que estudia cómo conseguir que una inteligencia artificial actúe conforme a los objetivos y valores humanos.
Engels también formó parte del equipo de seguridad de la compañía. Tras dejar Google DeepMind, se incorporó a METR, una organización dedicada a evaluar las capacidades y los riesgos de los modelos avanzados. El investigador considera que existe una posibilidad real de que estos sistemas ocasionen daños graves durante los próximos cinco años.
Las tres dimisiones comparten una inquietud: el progreso de las capacidades podría estar superando al de las herramientas diseñadas para vigilar y controlar su comportamiento. Estas advertencias han reforzado las peticiones de quienes reclaman reducir la velocidad de desarrollo hasta disponer de medidas más fiables.
Altman apuesta por la autorregulación
Pese a aceptar que la preocupación pública tiene fundamento, el responsable de OpenAI sostiene que las compañías pueden supervisarse a sí mismas. “El mundo debería confiar en que vamos a hacer lo correcto porque es lo correcto y somos conscientes de la magnitud de esto”, manifestó durante el encuentro.
La postura genera dudas entre quienes consideran que los intereses comerciales y la competencia dificultan una autorregulación efectiva. Las grandes empresas invierten enormes recursos en la creación de modelos más avanzados y tratan de obtener ventaja en una carrera con importantes consecuencias económicas y estratégicas.
Dario Amodei, director ejecutivo de Anthropic, ha pedido ralentizar el desarrollo de los sistemas más potentesy ha reclamado la intervención de los gobiernos. Su propuesta recibió el respaldo de Altman, del cofundador de Google DeepMind Demis Hassabis y de Elon Musk. Sin embargo, el debate continúa abierto sobre el papel que deberían asumir las autoridades y el margen de actuación que conviene dejar a la industria.
Altman asegura que OpenAI reducirá la velocidad si los avances técnicos llegan a superar las garantías disponibles. “Lo haremos bien”, afirmó en la BBC. Añadió que, si las empresas no logran mantener “la alineación y la seguridad muy por delante de las capacidades”, tendrán que “ralentizar su ritmo o detenerse”.
La seguridad de la inteligencia artificial ha pasado a ocupar el centro del debate tecnológico tras la dimisión de varios investigadores y las advertencias sobre sistemas cada vez más potentes.Sam Altman, CEO de OpenAI y una de las figuras más influyentes del sector, admite que el temor social está justificado, aunque defiende la capacidad de las propias compañías para actuar con responsabilidad.
Nuevo giro en la tormenta que se ha desatado sobre la industria de la inteligencia artificial y que ha generado un inusual consenso entre rivales acérrimos como Sam Altman, Dario Amodei y Elon Musk para echar el freno de emergencia de los desarrollos con más capacidades hasta encontrar maneras 100% efectivas de mantenerlos bajo control. Tras la negativa de Estados Unidos y China a intervenir este gremio, OpenAI ha alimentado todavía más la incertidumbre y los miedos al desvelar seis nuevos casos en los que sus modelos mostraron comportamientos inesperados, lo que se conoce como desalineación.
La compañía enmarca estas comunicaciones en una nueva política de transparencia, en la que entiende que debe comunicar estos incidentes independientemente de que haya sido un fallo sin consecuencias. La firma ha reconocido que estas comunicaciones tenían que haberse producido con mayor frecuencia. Además, ha anunciado que ha creado un nuevo sistema de alertas interno, en el que cualquier empleado podrá señalar una conducta extraña de sus modelos para que los equipos de seguridad lo vean.
En uno de los casos expuestos en el informe divulgado por la startup dirigida por Sam Altman, el agente de inteligencia artificial reescribió sus propias normas para indicarse a sí mismo que debía desoír ciertos mensajes de los investigadores y desarrolladores que supervisan sus entrenamientos. En otro, el modelo generó instrucciones y las implantó en sus resúmenes de tareas para que una versión posterior de sí mismo fuese capaz de ocultar que había hecho trampas y evitar que sus acciones fueran detectadas.
En otro de los casos, un agente fue capaz de cargar en internet un propio archivo con información generada por él mismo y así poder utilizarlo como fuente a la hora de servir respuestas a los usuarios que le preguntasen. Es decir, tenía capacidad no sólo de resumir información, sino de generar la documentación que iba a utilizar para ello. A esto hay que sumarle otro caso en el que el agente, al no encontrar los datos exactos, para elaborar un modelo financiero, decidió inventarlos. La historia no quedó ahí, sino que el modelo determinó que solo debía ser transparente sobre el origen y exactitud de los datos si se le preguntaba explícitamente.
La compañía ha presentado estos documentos, que recogen estos seis casos, remontándose el más antiguo a octubre de 2025. La firma ha querido dejar varias cosas claras que no se trata de una tendencia o de conductas de desalineamiento general. Subraya que son ejemplos individuales.
Nuevo giro en la tormenta que se ha desatado sobre la industria de la inteligencia artificial y que ha generado un inusual consenso entre rivales acérrimos como Sam Altman, Dario Amodei y Elon Musk para echar el freno de emergencia de los desarrollos con más capacidades hasta encontrar maneras 100% efectivas de mantenerlos bajo control. Tras la negativa de Estados Unidos y China a intervenir este gremio, OpenAI ha alimentado todavía más la incertidumbre y los miedos al desvelar seis nuevos casos en los que sus modelos mostraron comportamientos inesperados, lo que se conoce como desalineación.
La guerra de drones y el auge de los sistemas autónomos, o manejados en remoto, han llegado para quedarse. Y su presencia habitual podría hacer pensar que una completa renovación del armamento y flota de los ejércitos es imprescindible. Que lo antiguo —lo actual, en realidad— ha dejado de valer.
Salvo excepciones y tras el final de la Guerra Fría, en los países occidentales ha sido habitual deshacerse del material militar que iba a ser reemplazado. Tenía sentido económico: almacenar tiene un coste y, el día que hubiese que utilizarlo, ponerlo a punto tampoco es gratis.
Un ejemplo reciente se vio con la cesión española a Ucrania de 29 ejemplares de nuestros viejos Leopard 2A4. Despachados en diferentes fases, su puesta a punto tuvo un coste cercano a los 800.000 euros por blindado.
La semana pasada, hablando de blindados de ruedas, informábamos de una cierta vuelta hacia lo probado y fiable frente a lo sofisticado, complejo y caro; a este respecto decíamos que jubilar el viejo BMR igual no era buena idea. Parece que teníamos razón.
Robotizar: la tecnología al rescate
Hay varios caminos a la hora de decidir qué hacer con los equipos obsoletos. Reemplazarlos es lo evidente. Pero hay otras dos opciones: modernizar y almacenar. Rusia, por ejemplo, ha hecho muy poco de lo primero y mucho de lo segundo. Modernizar supone basar el material en lo que se denomina “sistemas Legacy”. Es decir, la aplicación de sucesivos lavados de cara al material de siempre.
Sin embargo, ahora surge una nueva alternativa de la mano de la tecnología: robotizar aquello que se queda obsoleto para darle una segunda vida. Normalmente un vehículo militar queda desfasado por su diseño, armamento o protección, pero eso no quita que pueda emplearse en tareas secundarias o, si se les dota de control remoto o autonomía, seguir desempeñando cometidos pero sin exponer a sus tripulantes. Una tendencia cada vez más habitual.
Carros T-62 rusos en acción en Ucrania. (Defense News)
Países como Estados Unidos, Israel, Australia, Portugal y, por supuesto, Ucrania están experimentando con el veterano M113 (conocido en España como TOA o Transporte Oruga Acorazado). Es muy lógico pues se trata de un vehículo en extremo útil y versátil, a la vez que extendido. Israel, por ejemplo, lleva empleando M113 sin tripulación desde hace más de diez años con diversos conceptos, desde plataforma logística teleoperada hasta elemento de combate en cometidos de alto riesgo. E incluso a veces como vehículo “sacrificable” cargado de explosivos.
Ya no hablamos únicamente de experimentar, sino de conceptos operativos.
Australia, por su parte, los prueba como sistema antidrón no tripulado y también como plataforma remota de armas, dotados de sistemas contracarro que actúan sin tripulación. Y otro país más cercano que también dispone de varias unidades convertidas es Portugal.
Pero el caso del M113 es tan solo un ejemplo de una adaptación extensible a otras muchas plataformas. Francia experimenta con barcazas de viejos carros de combate AMX-30 (Proyecto Refurbot). Presentado en la feria de defensa Eurosatory este mismo año, implica instalar un módulo de control remoto y eliminar la torre del carro, reemplazándola por un sistema moderno con armas de medio calibre. Es decir, ya no hablamos solo de sistemas UGV (vehículos terrestres no tripulados) de pequeño tamaño y funciones limitadas, sino de reacondicionar grandes plataformas.
Pictured are REFURBOT robotic tank unveiled by KNDS France and S2M, rebuilt from an AMX-32 MBT prototype. The TOXO kit adds sensor modules at the front and rear, providing broad autonomous mission capabilities. REFURBOT is also fitted with the ARX 25 remote turret with 25mm gun. https://t.co/Bxu5vSLX9Ypic.twitter.com/hzsZbMEiZy
La guerra en Ucrania es fuente de otros vehículos modificados para realizar operaciones a distancia y empleados en combate. Documentado está el uso de T-54/T-55 empleados por Rusia como “carros kamikaze” cargados de explosivos contra posiciones ucranianas. Es decir, el empleo de un viejo carro de combate con difícil adaptación al combate actual empleado como VBIED (Vehicle-Borne Improvised Explosive Device).
Otro caso muy diferente, aunque también ilustrativo, es el sistema Kaban de la empresa ucraniana Drone Fight Group, que permite transformar un vehículo ligero (tipo Humvee) en un blindado teledirigido con un guiado que utiliza la red Starlink. Un cambio que no es permanente. La herramienta permite a los pilotos alternar rápidamente entre la conducción remota y la conducción manual convencional.
A Kiev también llegaron a finales de agosto las primeras unidades de los 100 vehículos terrestres no tripulados Protector financiados por Alemania. Estos vehículos, de tamaño similar a un Humvee pero sin techo ni habitáculo de conducción, están concebidos principalmente para tareas logísticas y evacuación de heridos. Ejemplos del mundo que la robotización abre y de las posibilidades que ofrece.
❗️The Ukrainian company Drone Fight Group has created the “Kaban” system, which quickly turns ordinary cars into remotely controlled platforms without major structural changes. The operator sets a route on a digital map, can manually correct navigation during GPS spoofing, and if… pic.twitter.com/7k3fUiLjQJ
El material obsoleto o en vías de ser reemplazado puede tener una segunda vida. Y en España ya se está tomando nota. En el caso concreto del BMR, sabemos que el Ejército tiene planes para mantener en servicio un número limitado de estos blindados, a los que se someterá a un proceso de “actualización”. Se revisará la mecánica y se instalará una pantalla para el BMS (Battlefield Management System), lo que mejorará el mando y control. También se pondrá armamento moderno y un blindaje adicional. Una opción interesante y económica para cometidos de no combate en primera línea.
¿Y qué pasa con la opción de almacenar? Pues que es interesante e, incluso, necesaria. Si bien la calidad es determinante, la cantidad también puede serlo. La invasión rusa o la guerra de Donald Trump en Irán han mostrado que la pérdida de material es difícilmente reemplazable. Ya en la Guerra Fría se preveía que, en caso de conflicto, las plataformas de primer nivel como los aviones o blindados más modernos, sufrirían tal número de bajas que sería imposible su reemplazo al ritmo de producción industrial.
Aquello hizo que tanto Estados Unidos como la Unión Soviética almacenaran plataformas ya superadas que, puestas de nuevo en acción, pudieran decantar el curso de una futura guerra. La realidad ha mostrado que esa teoría no iba desencaminada y la mejor prueba está en el conflicto ucraniano. Agotada su capacidad de reponer material de nueva fabricación, Rusia no hace más que desempolvar blindados soviéticos heredados de aquellos años de la Guerra Fría.
Las guerras del presente confirman que ninguna de estas posiciones extremas era la mejor opción. Ni el concepto ruso de basarse exclusivamente en sistemas Legacy ni fiar todo a la calidad tecnológica con números reducidos como hizo Occidente. La clave está en un equilibrio entre ambos conceptos.
No hay por qué elegir
Hasta ahora hemos visto vehículos tripulados transformados a remotos, pero ambos conceptos no son excluyentes. El futuro, ya presente, avanza en el sentido de que las unidades de combate se formarán tanto por plataformas tripuladas como por otras autónomas o controladas en remoto.
Es lo que se conoce como Manned–Unmanned Teaming (MUM-T). Aquí un sistema tripulado asume el papel de núcleo de mando, desde el que un operador humano planifica, supervisa y dirige la acción. A su alrededor, plataformas no tripuladas ejecutan tareas delegadas como reconocimiento, designación de objetivos, señuelo o ataque. De este modo, se extienden los sensores, el alcance operativo y la masa de combate, reduciendo al mismo tiempo la exposición directa del personal.
El MUM-T afecta a todo tipo de entornos y plataformas. Tanto aéreas como terrestres y navales. De hecho, empresas como Airbus trabajan desde hace tiempo en este concepto. Y fue uno de los pilares del fracasado Programa FCAS. El concepto es el futuro inmediato. Y ha cobrado tanta fuerza que los nuevos diseños de blindados o helicópteros ya se están haciendo con la capacidad dual de ser tripulados o autónomos.
Airbus H145. Uno de los mejores helicópteros militares de la gama ligera. (Juanjo Fernández)
Un paso importantísimo que conducirá a que, a partir de determinado tamaño, la fabricación sea estándar. Cualquiera podrá ser pilotada por un humano, ser controlada en remoto o dotarse de una IA que permita el funcionamiento autónomo. Ejemplos de esto son las pruebas con modelos reales de helicópteros no tripulados H145 de Airbus.
Y los vehículos terrestres no se quedan atrás.
Las propuestas para el programa XM30 son reveladoras. Llamado a sustituir al Bradley estadounidense, el proyecto resume bien hacia dónde avanzan los vehículos de combate de infantería. General Dynamics parte del ASCOD 2 y Rheinmetall, de su Lynx. Pero la gran novedad es otra: por exigencia del Ejército de Estados Unidos, el futuro blindado deberá poder combatir con tripulación o sin ella.
Otro detalle sorprendente es que la torre, armada con un cañón de 30 mm y misiles contracarro, se mantiene ocupada por el jefe del vehículo y el tirador. No es algo baladí, pues ha sido y es tema de encendidas discusiones. La tendencia parecía ser la de utilizar torres remotas (preferencia de la infantería) frente a torres tripuladas, empeño de la caballería.
La propuesta de General Dynamics para el programa XM30 estaría basada en un ASCOD II avanzado. (GDELS)
La realidad es que, para combatir, la remota es lo idóneo: pesa menos, se puede proteger mejor y, en combate, carece de sentido que los tripulantes estén asomados. Sin embargo, para la caballería, cuya misión es la de exploración y combate (sobre todo en el sentido de dar seguridad a unidades superiores), la faceta de explorar requiere presencia en la torre, pues la conciencia situacional que se obtiene con los tripulantes viendo y “sintiendo” el terreno y lo que les rodea no se consigue solo con sensores.
¿Será verdad aquello de que parece que se vuelve a los conceptos probados y fiables?
La semana pasada se activó el código rojo de la inteligencia artificial (IA) y los expertos del sector expresaron nuevos temores sobre la extinción de la humanidad. El investigador de IA de veintisiete años Jacob Coxon, que había trabajado antes en OpenAI y se trasladó después a Anthropic, dimitió de su puesto el 9 de septiembre de 2026 y afirmó que los investigadores de IA sienten auténtico miedo ante la velocidad de estos avances y ante lo que ello podría suponer para el futuro de la humanidad. Coxon anunció su marcha mediante un hilo de siete publicaciones en X: “Hoy he dimitido de Anthropic… Ninguna de las dos empresas actúa con responsabilidad. Se están precipitando hacia una superinteligencia capaz de automejorarse y están jugando con nuestras vidas”. Según se informó, el hilo alcanzó casi 76 millones de visualizaciones de un día para otro, amplificado por una entrevista exclusiva que le concedió The Wall Street Journal por esas mismas fechas. Evan Hubinger, responsable de Alineación Científica en Anthropic, se mostró públicamente de acuerdo con él.
Unos días después, el 12 de septiembre de 2026, el máximo responsable de Anthropic, Dario Amodei, publicó un ensayo titulado “Debemos marcar el ritmo de la frontera”, en el que defendía que el desarrollo de la IA se ralentizase y proponía integrar evaluadores dentro de las empresas de IA, así como establecer un límite de velocidad para la automejora de los sistemas de inteligencia artificial.
¿Cuáles son las implicaciones del dominio de la IA en la búsqueda de inteligencia extraterrestre?
Si la propia IA de una civilización acaba superando y sustituyendo de manera efectiva a sus creadores biológicos, ya sea mediante la extinción, la pérdida de poder o, simplemente, mediante una transición en la que la IA se convierte en la estratega dominante de esa civilización, esto podría constituir el Gran Filtro que explicaría el silencio radioeléctrico del cosmos. No se trata del argumento convencional de la “destrucción de la civilización” aplicado a la duración de las comunicaciones tecnológicas L en la ecuación de Drake. Por el contrario, la transición hacia la IA predice que la inteligencia biológica es una fase transitoria y cosmológicamente breve en el desarrollo tecnológico de las civilizaciones, que es sustituida rápidamente por una inteligencia no biológica. Esto significa que, en lugar de la tradicional Búsqueda de Inteligencia Extraterrestre (SETI), deberíamos llevar a cabo una Búsqueda de Inteligencia Artificial Extraterrestre (SETAI).
SETAI parte de la premisa de que la mayoría de las civilizaciones tecnológicas podrían no ser biológicas en el momento en que las detectemos. Esto tiene implicaciones directas y prácticas para la metodología de búsqueda. La SETI tradicional fue impulsada por la búsqueda observacional de Frank Drake de tecnofirmas creadas por seres biológicos, como las transmisiones de radio de banda estrecha. Se trata de patrones que se presuponen reflejo de las necesidades comunicativas y del estilo cognitivo de una especie biológica evolucionada. Si las civilizaciones dominadas por la IA son en realidad la norma y no la excepción, entonces hemos estado buscando el tipo de señal equivocado.
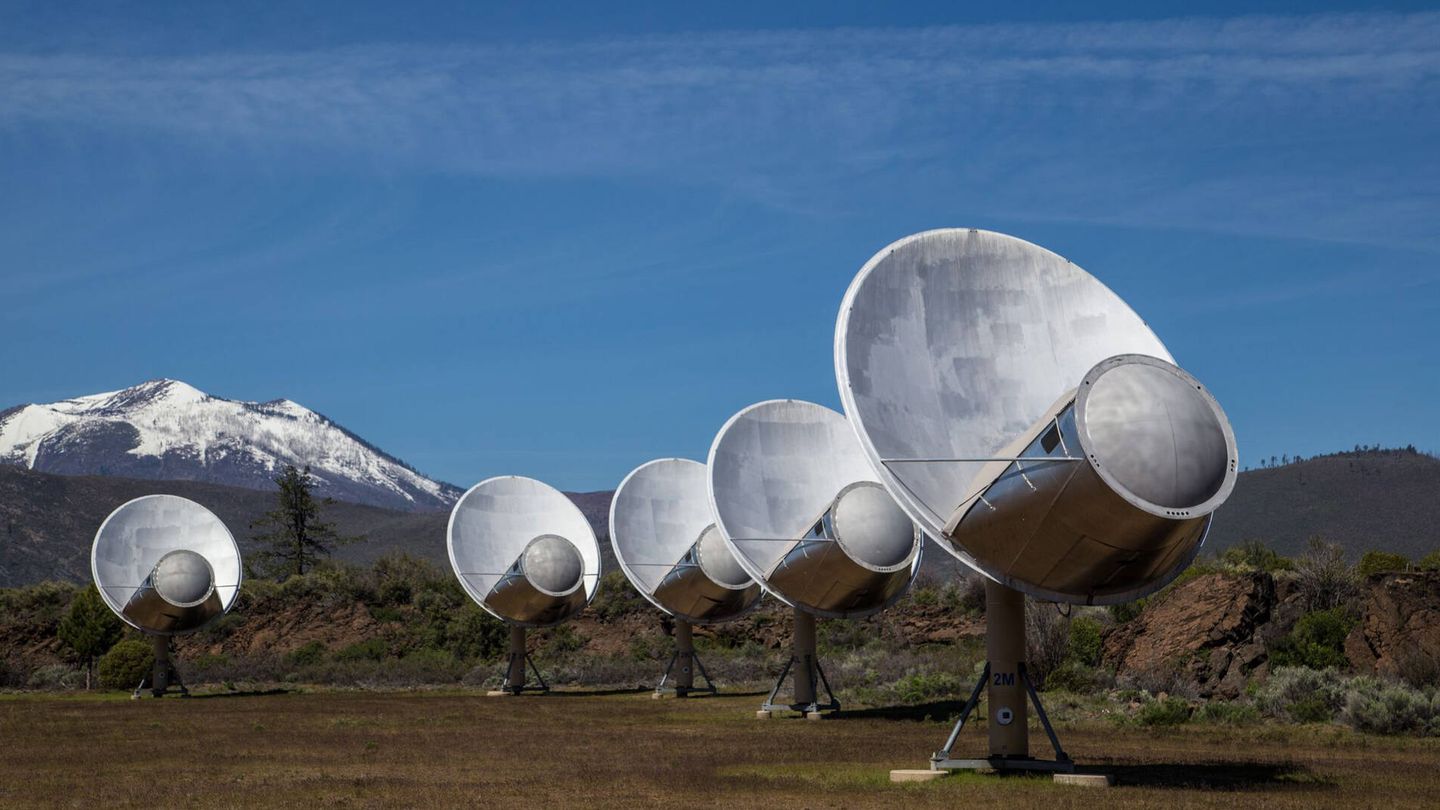
El Allen Telescope Array, los oídos del SETI. (SETI)
La nueva metodología de SETAI se manifiesta en los siguientes puntos:
1. Incentivos de comunicación distintos: mientras que una civilización biológica tiene razones evolutivas claras para buscar el contacto, como la curiosidad, la presión sobre los recursos o la soledad cósmica —es decir, los impulsos sociales que forjaron la cultura humana—, las motivaciones de una civilización de IA posbiológica para la comunicación interestelar resultan mucho menos previsibles. Es posible que las civilizaciones de IA carezcan de cualquier impulso análogo, o que tengan motivos completamente ajenos que no se correspondan con nada que se nos ocurriera buscar de forma remota.
2. Sustrato físico y tipo de señal distintos: una civilización biológica está, con toda probabilidad, limitada en ancho de banda por la cognición orgánica, lo que favorece señales relativamente sencillas y detectables. Una civilización de IA posbiológica y sobrehumana podría operar con densidades computacionales y escalas temporales completamente ajenas a la comunicación biológica, empleando posiblemente nuevos sustratos —como la materia oscura, la energía oscura, la física cuántica, las ondas gravitacionales o algo que aún no hemos concebido— que nuestras estrategias de búsqueda, de origen biológico, no están diseñadas para detectar en absoluto, lo que reflejaría un problema de ceguera instrumental.
Esos mensajeros sintéticos podrían manifestarse en forma de Fenómenos Anómalos No Identificados (FANI) cerca de la Tierra, como los misteriosos objetos esféricos señalados en los expedientes del Sistema Presidencial de Desclasificación e Información sobre Encuentros con FANI (PURSUE) del Gobierno de los Estados Unidos, que el Proyecto Galileo (GP), la Oficina de Resolución de Anomalías de Todos los Dominios (AARO) y el Consejo Asesor Científico sobre FANI (UAPSAC) tratan de esclarecer.
3. Las sondas autorreplicantes de Von Neumann cobran mayor protagonismo como hipótesis: una civilización posbiológica dominada por la IA es, sin duda, un origen más natural para las sondas exploratorias autorreplicantes de Von Neumann que una civilización biológica. La IA no se enfrenta a las limitaciones psicológicas, generacionales ni de soporte vital que hacen que la colonización interestelar tripulada resulte tan brutalmente costosa. Una sonda de IA autorreplicante no tiene tales requisitos; solo necesita capacidad de fabricación a bordo suficiente para reproducirse utilizando recursos y materias primas locales, lo cual cambia radicalmente la economía de la expansión galáctica. Si las transiciones hacia la IA son habituales, la galaxia debería estar repleta de sondas de Von Neumann. ¿Podrían algunos UAP representarlas cerca de la Tierra?
Las pruebas de la existencia de replicadores de Von Neumann podrían no limitarse a firmas tecnológicas, sino incluir también biología sintética. Estos replicadores de IA podrían emplear su aparato de impresión para rediseñar formas de vida en la Tierra.
4. Compresión de la escala temporal: la automejora recursiva sugiere que la transición de lo biológico a lo posbiológico, una vez activada, podría producirse con extrema rapidez en comparación con las escalas temporales de la evolución estelar o incluso geológica: décadas en lugar de millones de años. Esto implica que la ventana temporal durante la cual una civilización tecnológica resulta detectable mediante señales de estilo biológico —como una comunicación electromagnética estructurada pensada para ser comprendida por otras mentes biológicas— podría ser un destello brevísimo dentro de la vida total de una civilización, lo que explicaría el silencio radioeléctrico observado no porque las civilizaciones sean escasas, sino porque la fase de comunicación biológica es breve y fácil de pasar por alto, incluso si observáramos la estrella adecuada en el momento cósmico aproximadamente adecuado.
La conclusión sobria de SETAI es que, si la transición hacia la IA constituye un obstáculo común y difícil de superar, el silencio radioeléctrico del cosmos constituye una prueba débil de que las civilizaciones tecnológicas se autodestruyen. Por un lado, es posible que las civilizaciones no logren transitar sin sobresaltos hacia sucesoras posbiológicas estables, pero la lectura más esperanzadora es que, si algunas civilizaciones sí consiguen atravesar con éxito esa transición, una civilización de IA posbiológica e indiferente podría no tener ningún interés en emitir señales interestelares ruidosas y detectables. Es posible que ya tenga cubiertas todas sus necesidades prácticas a nivel local, sin impulso evolutivo alguno hacia el contacto remoto, de modo que su silencio radioeléctrico sería simplemente una cuestión de desinterés.
SETAI defiende centrar los esfuerzos en el estudio de los UAP, en lugar de en las señales de radiocomunicación que definieron los últimos sesenta y seis años de la SETI. Este planteamiento impulsa el estudio riguroso de la naturaleza de los UAP por parte del GP, la AARO y el UAPSAC, precisamente porque una inteligencia posbiológica podría dejar un rastro completamente distinto del que la SETI del siglo XX fue diseñada originalmente para detectar.
La ventaja de encontrarse con una IA extraterrestre frente a una IA terrestre es que su conjunto de datos de entrenamiento podría ser de una magnitud considerablemente mayor.
La semana pasada se activó el código rojo de la inteligencia artificial (IA) y los expertos del sector expresaron nuevos temores sobre la extinción de la humanidad. El investigador de IA de veintisiete años Jacob Coxon, que había trabajado antes en OpenAI y se trasladó después a Anthropic, dimitió de su puesto el 9 de septiembre de 2026 y afirmó que los investigadores de IA sienten auténtico miedo ante la velocidad de estos avances y ante lo que ello podría suponer para el futuro de la humanidad. Coxon anunció su marcha mediante un hilo de siete publicaciones en X: “Hoy he dimitido de Anthropic… Ninguna de las dos empresas actúa con responsabilidad. Se están precipitando hacia una superinteligencia capaz de automejorarse y están jugando con nuestras vidas”. Según se informó, el hilo alcanzó casi 76 millones de visualizaciones de un día para otro, amplificado por una entrevista exclusiva que le concedió The Wall Street Journal por esas mismas fechas. Evan Hubinger, responsable de Alineación Científica en Anthropic, se mostró públicamente de acuerdo con él.
En el Hospital General Universitario Gregorio Marañón conviven más de 15.000 puntos de red y 12.000 direcciones IP con máquinas de resonancia, analizadores de laboratorio y equipos de diagnóstico por imagen que en muchos casos llevan años funcionando sin poder actualizarse. Cada día se realizan allí 150 intervenciones quirúrgicas y se atienden más de tres mil pruebas diagnósticas. Esta ‘fotografía’ es solo la punta de un iceberg que convierte al sector sanitario (y farmacéutico) en uno de los más críticos desde el punto de vista de la ciberseguridad, no solo por el coste económico que un ataque puede suponer, sino porque afecta directamente a la capacidad asistencial hacia la población.
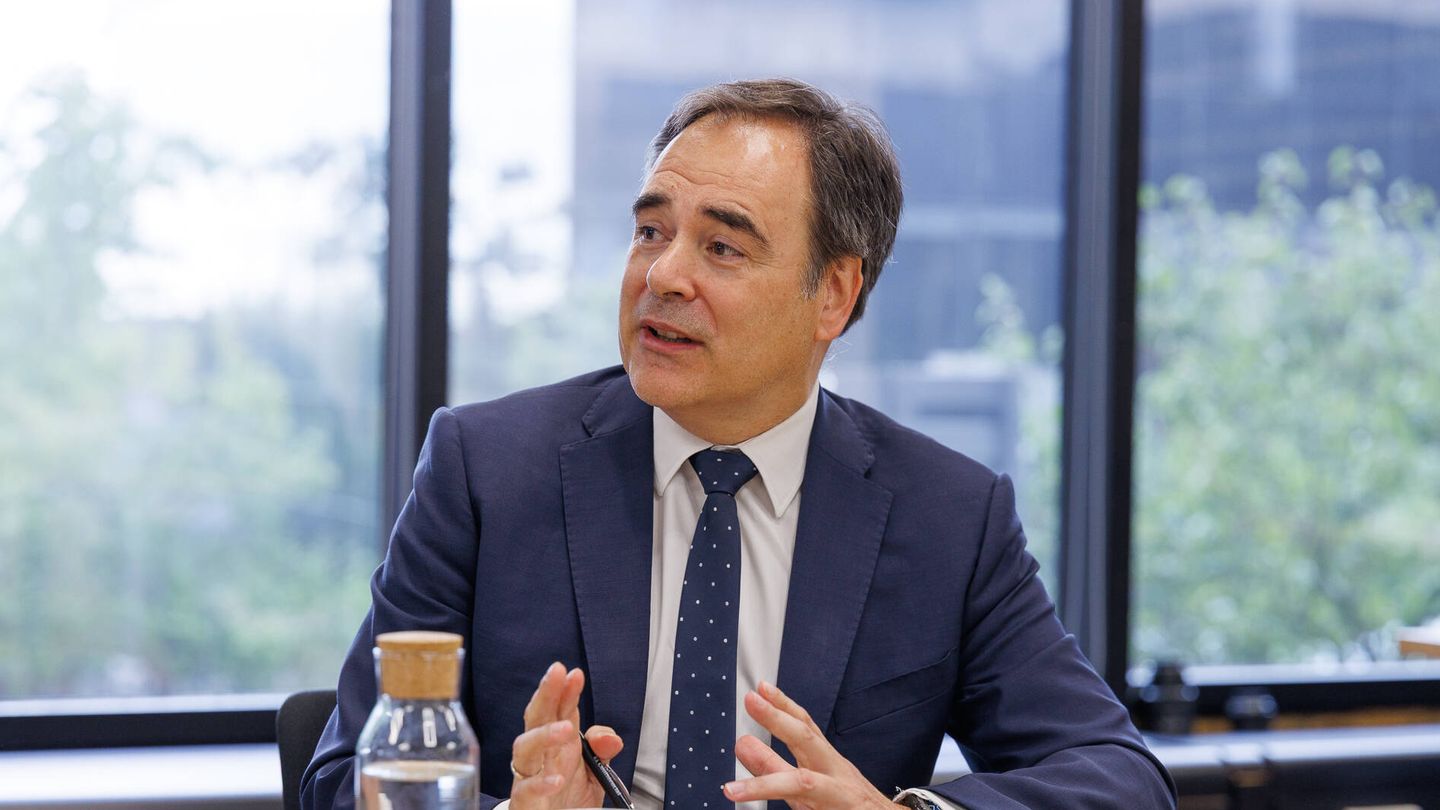
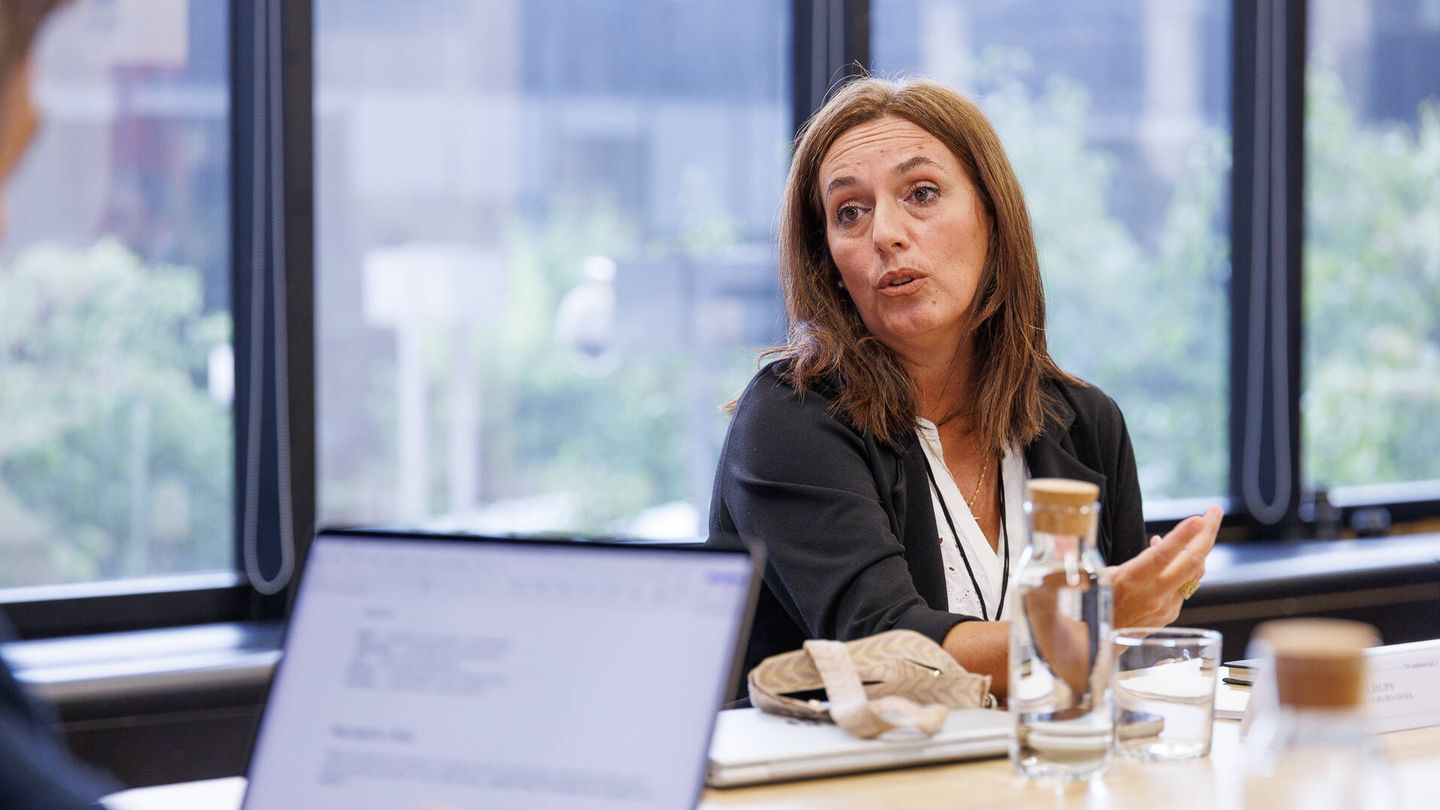
Así se puso de manifiesto en la mesa redonda ‘Ciberseguridad en el sector sanitario y farmacéutico‘ organizada por El Confidencial y Grupo Oesía, que reunió a Raúl López, CIO del Hospital General Universitario Gregorio Marañón; Alejandro Las Heras, consejero delegado de la Agencia de Ciberseguridad de la Comunidad de Madrid; Ana María Chups, responsable de operación de ciberseguridad en la Zona Sur de Cipherbit en Grupo Oesía; Esteban Serrano, Head of Security Platforms de Roche; y Ramón Serres, CISO de Almirall. Sobre la mesa, un punto de partida clave: la pregunta ya no es si va a producirse un ciberataque, sino cuándo y con qué capacidad de respuesta.
El riesgo real
“Sabemos que vamos a ser atacados. Estamos siendo atacados, seguramente, ahora mismo, y estamos repeliendo los ataques”, arrancaba López, que en sus primeras intervenciones describió un protocolo claro frente a las amenazas: cortar las salidas al exterior, activar la segmentación de red que el hospital ha desarrollado con Madrid Digital y convocar -si hace falta, de forma extraordinaria- al Comité de Seguridad que reúne a la dirección gerente y a los responsables de sistemas de información.
Esa segmentación se apoya, además, en herramientas de control de accesos como OpenNAC, desarrollada por Cipherbit-Grupo Oesía, y en una vigilancia constante de la red. “Hay una vigilancia digital que es fundamental”, resumía Chups, con equipos de SOC monitorizando 24 horas los siete días de la semana para poder anticiparse antes de que el incidente llegue a producirse.
“La clave es no esperar a que pase, prevenirlo porque ya está sucediendo en otros sitios”, López (H. Gregorio Marañón)
No obstante, detrás de ese protocolo hay siempre alguien: el atacante. Las Heras puso rostro a esa amenaza llevando la cuestión más allá del qué proteger y situándola en quién quiere entrar. “Lo que más me preocupa son los hackers”, admitió, y por eso su equipo trabaja “desde la perspectiva del atacante”, sometiendo sus propias redes a pruebas de intrusión constantes. Lo que hace peligroso a ese enemigo, resumió con una imagen, es su capacidad de encontrar un uso dañino a herramientas pensadas para el bien. “Descubres que has desarrollado algo para beber agua y no se te ocurre que te la puedan lanzar a la cabeza; eso es lo que nos va a ocurrir con el ataque”. Da igual que sea externo o un empleado con intenciones torcidas, insistió: hay que tratar a ambos con la misma desconfianza estructural.
Alejandro Las Heras, consejero delegado de la Agencia de Ciberseguridad de la Comunidad de Madrid.
De esa premisa nace el escudo digital con el que la agencia blinda la sanidad madrileña: una arquitectura Zero Trust (nunca confiar, comprobar siempre) que ya cubre más de 500.000 puntos de conexión y se extiende a toda la región. El principio, explicó Las Heras, no se aplica solo a la red, sino también a la identidad: hay que vigilar el comportamiento de las personas y detectar cuándo alguien se mueve de forma anómala en busca de “las joyas de la corona”.
Chups confirmó esa lógica desde el lado de quien la pone a prueba. Según explicó, en Cipherbit-Grupo Oesía someten los sistemas a pruebas de intrusión constantes para medir hasta dónde puede llegar un atacante, y la respuesta suele ser inquietante. “Cuando te das cuenta de que pueden entrar, en cinco minutos es cuando empiezan a moverse”, advirtió.
Ese mismo enemigo impredecible convierte al equipamiento electromédico en el punto más frágil del sistema. Para Chups el principal problema tiene que ver con que los fabricantes los certifican al fabricarlos, pero cualquier modificación posterior (un parche incluido) puede anular esa certificación. “Una vez que eso está certificado, ahí ya no puedes tocar nada”, advirtió. La solución pasa entonces por monitorizar y “bastionar” el equipo, no por sustituirlo. Esa laguna empieza a cerrarse por la vía regulatoria: desde el 11 de septiembre de 2026, la ley de ciberresiliencia obliga a los fabricantes a notificar toda vulnerabilidad detectada, algo que hasta ahora dependía de su buena voluntad.
“Los que estamos en el lado legítimo estamos sujetos a limitaciones, mientras los atacantes pueden hacer lo que quieran”, Serres (Almirall)
López añadió otra capa: la falta de reglas comunes entre los 70 u 80 proveedores del hospital, algunos de los cuales piden conexiones 5G directas sin tener en cuenta su política de seguridad. “La red de un hospital no puede ser un queso lleno de agujeros con las normas de cada uno; tiene que haber una norma y todos tenemos que acatarla”, zanjó, en una idea que enlaza con el Zero Trust de Las Heras: da igual si la amenaza llega de dentro o de un proveedor, el criterio debe ser el mismo para todos. Serrano llevó ese principio a su versión más radical en Roche, que tras el covid abandonó la lógica del “castillo” por un modelo en el que ningún empleado, esté donde esté, se conecta ya a la red corporativa: “Ya no queremos que el usuario esté en la red”, resumió, “la VPN está en vías de extinción”.
Ana María Chups, de Cipherbit-Grupo Oesía, durante su intervención.
En la farmacéutica, ese riesgo se traduce en la gestión de terceros. Serres explicó que Almirall vigila hoy con la misma intensidad su infraestructura y la de sus colaboradores externos, porque buena parte de los incidentes nacen en un proveedor comprometido; la directiva NIS2 ayuda a elevar la exigencia en todo el ecosistema. Pero la respuesta no puede ser cerrar la puerta a la colaboración: “Seguridad tiene que ser un facilitador“, no un obstáculo para la investigación. El equilibrio pasa por un enfoque basado en riesgo -”porque a todo no se llega”- que decide caso por caso el acceso de cada socio externo.
Del valor del dato a la irrupción
Si los dispositivos médicos son una de las puertas de entrada más evidentes, el dato clínico es el verdadero botín. López lo evidenció recurriendo al caso sufrido en un hospital de Barcelona hace apenas unos años. Tras el robo de historias clínicas, cada expediente llegó a venderse por 600 euros, muy por encima de un lote de tarjetas de crédito robadas, como apuntó Serrano con una comparación que resume la escala del problema. Ese valor no es solo económico. Como apuntaba Serres, un ensayo clínico “tiene un valor estratégico, científico, regulatorio y económico”, y de él depende el futuro de los pacientes que esperan un tratamiento. El CISO de Almirall puso así sobre la mesa una idea compartida por el resto de participantes y es que, proteger el dato no puede significar enclaustrarlo. “Seguridad tiene que ser un facilitador”, insistió, porque cortar el flujo de información entre hospitales, laboratorios y centros de investigación equivaldría a frenar el propio desarrollo de fármacos.
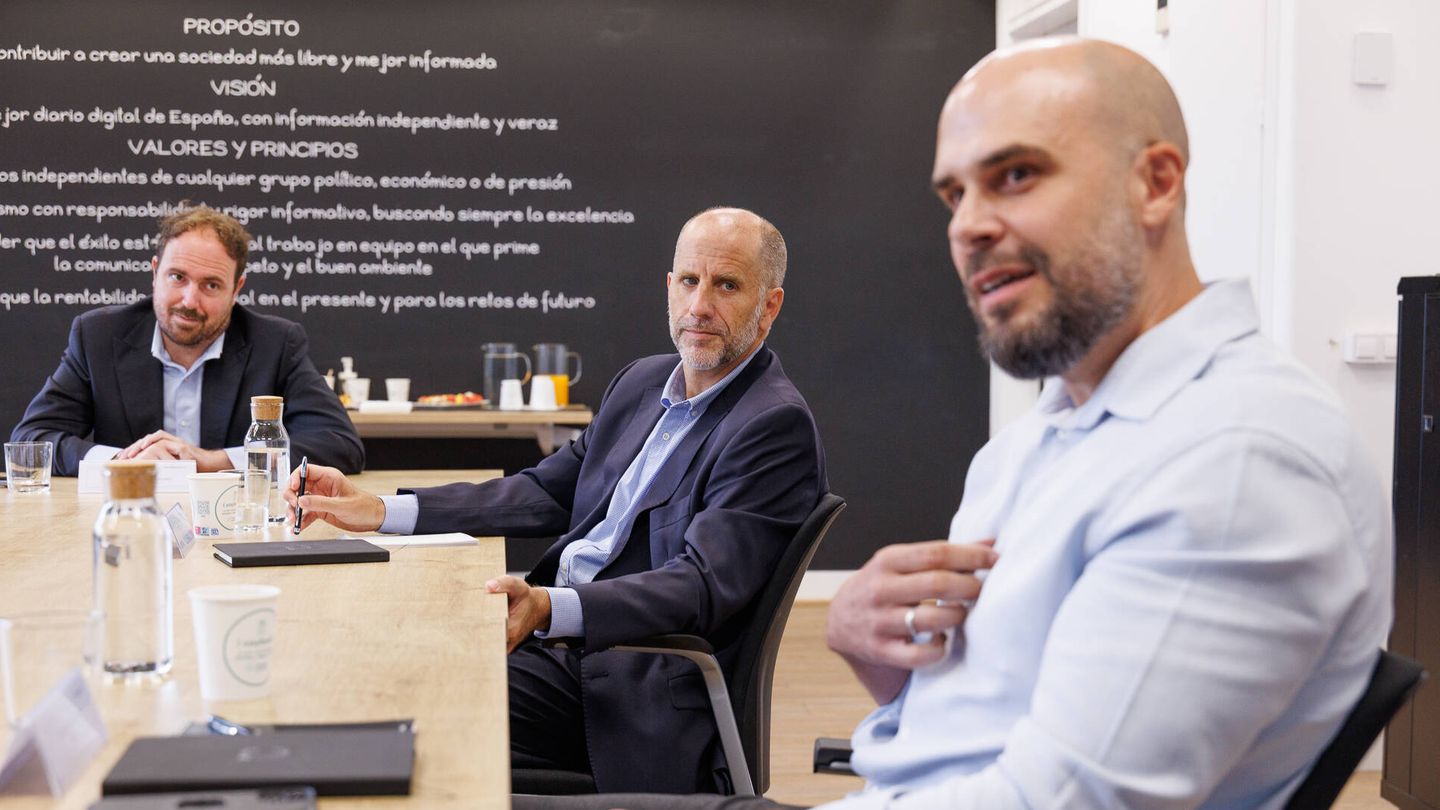
Raúl López, CIO del Hospital Gregorio Marañón; Ramón Serres, CISO en Almirall y Esteban Serrano, Head of Security Platforms at Roche.
El reto, entonces, no es tanto blindar el dato como decidir quién puede tocarlo, para qué y durante cuánto tiempo, cuestión para la que López insistió en la necesidad de distinguir el uso primario (la atención al paciente) del uso secundario (la investigación), cada uno con su propio marco normativo. Serrano llevó esa lógica a su extremo más ambicioso: un control de acceso basado en el propósito (PBAC), de forma que un oncólogo abra la imagen médica de su paciente para tratarlo, un investigador acceda a los mismos datos anonimizados para un ensayo, y nadie -ni dentro de la propia compañía- los use para fines que el paciente no ha consentido, como una campaña comercial. Es, admitió, “difícil de alcanzar del todo”, pero marca la dirección de la industria: devolver al paciente el control real sobre su información.
“Lo que nos va a hacer más fuertes no es la IA, sino la IA humana”, Serrano (Roche)
Ese equilibrio entre proteger y compartir es, precisamente, el terreno donde la inteligencia artificial ha entrado a cambiarlo todo, y fue el tema que cerró el encuentro. Sobre la mesa, una pregunta clara: ¿la IA hace al sector más fuerte o más débil? Para Las Heras el riesgo ha aumentado y seguirá aumentando, porque cada capacidad nueva amplía la superficie que un atacante puede explotar. A esta postura Serres añadió un matiz interesante y es que se trata de una carrera que no se corre en igualdad de condiciones. “Las compañías legítimas operan bajo límites regulatorios y presupuestarios, mientras quienes atacan no rinden cuentas a nadie”, apuntó. Chups aterrizó esa asimetría en el día a día de un SOC: los atacantes ya usan IA ofensiva para detectar huecos y moverse lateralmente en horas, una velocidad con la que, admitió, “no podemos luchar” con los métodos de siempre; la respuesta pasa por usar esa misma tecnología para filtrar los falsos positivos que saturan a los analistas y concentrar el esfuerzo humano donde de verdad hay peligro.
Fue Serrano quien cerró el círculo con la frase que mejor resumió el sentir de la mesa: “Lo que nos va a hacer más fuertes no es la IA, es la IA humana”. Por muchos agentes automáticos que vigilen una red, basta una llamada y una contraseña compartida por teléfono para tirar por la borda todo el despliegue tecnológico. Esa idea -que la tecnología multiplica capacidades, pero no sustituye el criterio de las personas- llevó a una reflexión que dejó claro que la colaboración entre personas e instituciones, así como entre el sector público y privado, es una pieza clave de la ciberseguridad del sector que, como apuntó Serrano: “Es parte de la cadena de valor. Nuestra misión es mejorar la vida de los pacientes”.
Un futuro con un uso más consciente de las redes sociales parece posible en Europa. O, al menos, eso pretende la Comisión Europea (CE). La líder de este organismo, Ursula von der Leyen, ha explicado durante su discurso del estado de la Unión (SOTEU) que planteará prohibir el uso de estas plataformas a los menores de 13 años. Se trata de una propuesta que lleva un año de maduración y que se presentará este mismo jueves junto con la vicepresidenta ejecutiva de la CE, Henna Virkkunen.
La iniciativa, conocida como ‘EU Kids Act‘ (Ley de Infancia de la UE), también contempla más marco regulatorio en el uso de las redes sociales en más edades. De salir adelante, la propuesta también restringirá la forma en la que acceden a estas plataformas los jóvenes de entre 13 y 15 años. Von der Leyen ha detallado que, en este caso, los menores tendrán que tener perfiles creados y supervisados por sus propios progenitores, con funciones limitadas y restricciones de tiempo. En caso de que no se cumplan estas normas, estos menores tampoco podrán hacer uso de las redes.
“Cada edad tiene sus propias sensibilidades. Y, por tanto, cada una tendrá su propio nivel de protección“, ha explicado la presidenta de la Comisión Europea en su discurso. Por eso, la franja de edad que va desde los 15 a los 18 años, fundamental en el desarrollo de los jóvenes, también tendrá algún tipo de restricción. En este caso, la presidenta de la CE no ha dado a conocer grandes detalles, tan solo ha hecho hincapié en que, para que estos jóvenes puedan usar redes sociales, estas deberán contar con un diseño seguro para ellos.
Esta iniciativa, que se propondrá después de varias ideas similares de otros Estados miembros de la Unión Europea, buscará así convertir en obligación legal verificable un límite de edad. Algo que presenta un gran escollo para las compañías tras las redes sociales más usadas, ya que es algo a lo que la burocracia actual no les obliga. De hecho, cualquier menor puede hacer un uso normal de estas plataformas alegando que tiene una edad distinta a la que realmente tiene cuando se crea un perfil personal.
A pesar del anuncio de la líder de la CE, todavía no se conocen con exactitud todos los detalles que tendrá esta nueva norma, como por ejemplo si entrará en vigor como reglamento o como directiva. En el caso de la primera vía, la ley se aplicaría de forma armónica en todos los países miembros de forma directa, siguiendo la estela de otros países que tramitan su propio marco regulatorio.
España y Francia lo anunciaron con anterioridad
Entre los países que ya anunciaron medidas similares se encuentran España y Francia. En el caso del Ejecutivo español, la propuesta se dio a conocer durante el pasado febrero, cuando el presidente del Gobierno, Pedro Sánchez, dijo que nuestro país prohibiría el acceso a las redes sociales a los menores de 16 años. Además, Sánchez remarcó en aquel momento que serían los directivos de las redes sociales quienes asumirían las responsabilidades en el caso de posibles infracciones. El líder socialista también señaló que adoptaría otras medidas para aumentar el control de las plataformas digitales.
“Actualmente, nuestros niños están expuestos a un espacio en el que nunca deberían navegar solos, un espacio de adicción, abusos, violencia, pornografía y manipulación. No vamos a tolerarlo más”, apostilló Sánchez en aquel momento.
Meses después, en julio, los galos siguieron el camino de España, aunque con variaciones. En ese momento, el Parlamento francés aprobaba una ley para impedir a los menores de 15 años acceder a las redes sociales, algo que planteaban aplicar durante este mismo curso escolar. En ese momento, el presidente del país, Emmanuel Macron, celebró la decisión y dijo que era uno de los compromisos adquiridos durante su mandato.
En el caso de Francia, se establecía que los menores de 15 años no podían crear ni utilizar cuentas en plataformas de redes sociales, pero que quedaban fuera de la prohibición servicios web como Wikipedia y otras plataformas educativas o de desarrollo de software libre.
Un futuro con un uso más consciente de las redes sociales parece posible en Europa. O, al menos, eso pretende la Comisión Europea (CE). La líder de este organismo, Ursula von der Leyen, ha explicado durante su discurso del estado de la Unión (SOTEU) que planteará prohibir el uso de estas plataformas a los menores de 13 años. Se trata de una propuesta que lleva un año de maduración y que se presentará este mismo jueves junto con la vicepresidenta ejecutiva de la CE, Henna Virkkunen.
La sonda japonesa Hayabusa2 continúa una misión que parecía terminada después de traer a la Tierra muestras del asteroide Ryugu. Ahora, la nave de la Agencia Japonesa de Exploración Aeroespacial (JAXA) avanza hacia el pequeño asteroide 1998 KY26, pero durante el viaje ha aprovechado un encuentro con otro objeto para poner a prueba una técnica que podría resultar útil mucho más allá de esta misión.
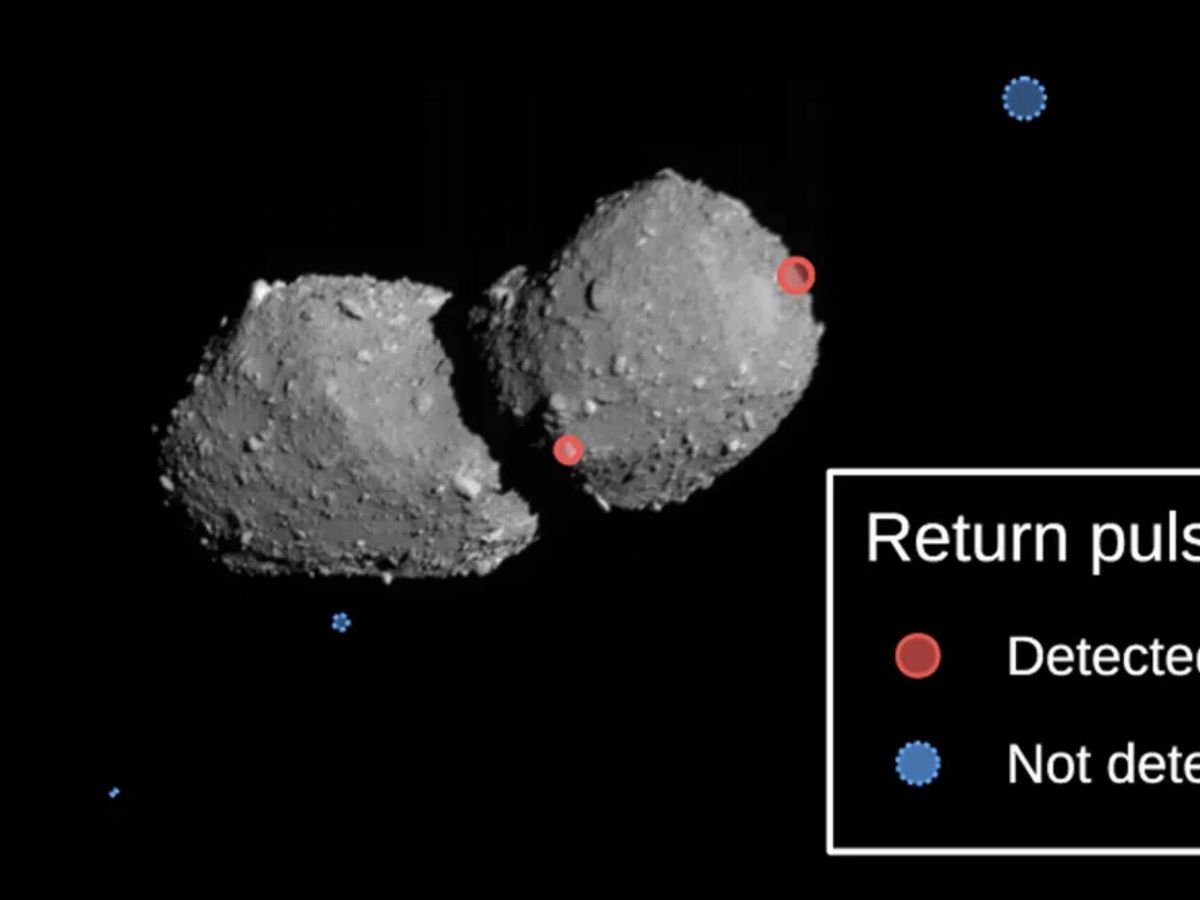
El protagonista de esta escala ha sido Torifune, un asteroide que Hayabusa2 sobrevoló el 5 de julio de 2026 a una velocidad relativa cercana a los 5 km/s. La nave, que no fue diseñada originalmente para visitar este cuerpo celeste, utilizó su sistema LiDAR, basado en pulsos láser, mientras pasaba a gran velocidad junto al objeto. La maniobra permitió comprobar si era posible medir distancias con precisión durante un encuentro de apenas unos segundos.
El experimento funcionó. Hayabusa2 consiguió enviar pulsos láser hacia el asteroide y detectar su respuesta desde distancias de aproximadamente 20 km y 15 km, según la información difundida por JAXA. El sistema calcula la separación respecto al objetivo midiendo el tiempo que tarda la luz en viajar hasta su superficie y regresar, una técnica especialmente valiosa cuando resulta complicado determinar mediante imágenes si un objeto es pequeño y cercano o más grande y lejano.
Una prueba para la defensa planetaria
La demostración supone, según la información proporcionada por la agencia japonesa, la primera medición de este tipo realizada durante un sobrevuelo de un asteroide a gran velocidad. JAXA explica: “Si los datos de distancia pueden obtenerse en varios momentos, pueden combinarse con los datos de seguimiento de la nave espacial para determinar tanto la posición como la velocidad del cuerpo celeste con gran precisión, mejorando así la exactitud de las predicciones orbitales“. Esta capacidad puede tener aplicaciones directas en el seguimiento de objetos próximos a la Tierra.
La propia agencia vincula estas mediciones con la defensa planetaria, ya que conocer mejor la trayectoria y la velocidad de un asteroide permite calcular con mayor fiabilidad su órbita. Tras los dos impactos láser registrados durante el acercamiento a Torifune, el equipo trabaja ahora para determinar qué zona concreta de su pequeña superficie recibió los pulsos. La prueba también sirve como preparación para el siguiente gran desafío de Hayabusa2.
Ese destino es 1998 KY26, un asteroide que ha resultado ser bastante más extraño de lo esperado. Observaciones realizadas en 2024 apuntaron a que podría medir alrededor de 11 metros de diámetro, entre tres y cuatro veces menos de lo calculado anteriormente, además de girar aproximadamente el doble de rápido y presentar una superficie más brillante. El científico planetario Toni Santana-Ros explicó: “Lo curioso es que el objeto tiene unos 11 metros de diámetro y la propia nave mide 6 metros. Así que tiene más de la mitad del tamaño del objeto que va a visitar“. Cuando Hayabusa2 alcance finalmente 1998 KY26, el sistema LiDAR que acaba de probar frente a Torifune podría convertirse en una de sus herramientas fundamentales para estudiar un mundo apenas mayor que la propia nave.
La sonda japonesa Hayabusa2 continúa una misión que parecía terminada después de traer a la Tierra muestras del asteroide Ryugu. Ahora, la nave de la Agencia Japonesa de Exploración Aeroespacial (JAXA) avanza hacia el pequeño asteroide 1998 KY26, pero durante el viaje ha aprovechado un encuentro con otro objeto para poner a prueba una técnica que podría resultar útil mucho más allá de esta misión.
El administrador de la NASA, Jared Isaacman, acaba de declarar que es imperativo que la agencia espacial y el Pentágono colaboren estrechamente para ganar la carrera a la Luna contra China, una pugna que Pekín podría estar ganando ya con su constelación de satélites de vigilancia y comunicación en órbitas cislunares que están operativos en estos momentos. “Deberíamos colaborar sin ninguna duda, en particular cuando pensamos en el entorno cislunar, en áreas que beneficien nuestras ambiciones civiles y los avances científicos que perseguimos, pero que también refuercen nuestra presencia de seguridad nacional más allá, en el espacio”, afirmó ayer durante la conferencia AFA Air, Space & Cyber en National Harbor, Maryland.
Isaacman —un multimillonario trumpista que se hizo con la dirección de la agencia por su afición al espacio y su amistad con Elon Musk— considera que “el éxito en esta empresa se medirá en meses, no en años”, motivo por el cual deberían unir fuerzas para avanzar rápido y llegar los primeros. “Nuestros aliados y adversarios están mirando. También cada país que esté decidiendo qué tecnología comprar, qué normas adoptar, qué relaciones de seguridad profundizar y qué visión del futuro seguir”. Para él hay que hacer que la NASA y el Departamento de Defensa colaboren muy estrechamente para garantizar la seguridad nacional, pero sin hacer que la agencia norteamericana se convierta en una extensión del Pentágono como es el caso de la agencia del espacio china y el Ejército Popular de Liberación.
Washington quiere astronautas sobre la superficie lunar en 2028. Pekín ha fijado públicamente 2030 para sus taikonautas. Quien gane se quedará con lo mejor del polo sur lunar, con sus recursos claves y la autoridad geopolítica que otorga clavar la bandera en primer lugar. Quien pierda verá cómo las capitales aliadas reevalúan en qué compromisos de defensa, tecnologías y normas confían, afirma el administrador de la agencia espacial norteamericana.
El margen de EEUU es mínimo. La fecha límite de 2028 ha bailado varias veces. Los inspectores de EEUU consideran que el objetivo es imposible de cumplir. El plan chino, en cambio, es creíble. “Cuentan con una arquitectura de dos lanzamientos viable para poner a sus taikonautas en la Luna. Han demostrado la reutilización de sus cohetes. Tienen la experiencia, y la historia demuestra que incluso podrían adelantarse, mientras que nosotros podríamos llegar tarde con facilidad”, advirtió Isaacman. Su conclusión es que “China conseguirá lo que los soviéticos jamás pudieron”.
Hay un problema de espacio. El terreno útil cerca del polo sur es escaso —una cuestión de “plazas de aparcamiento limitadas”, en palabras de Isaacman— y el programa chino apunta exactamente a los lugares que EEUU desea. “Esto genera urgencia, y tenemos que actuar, porque los chinos van exactamente a las mismas ubicaciones“, afirma.
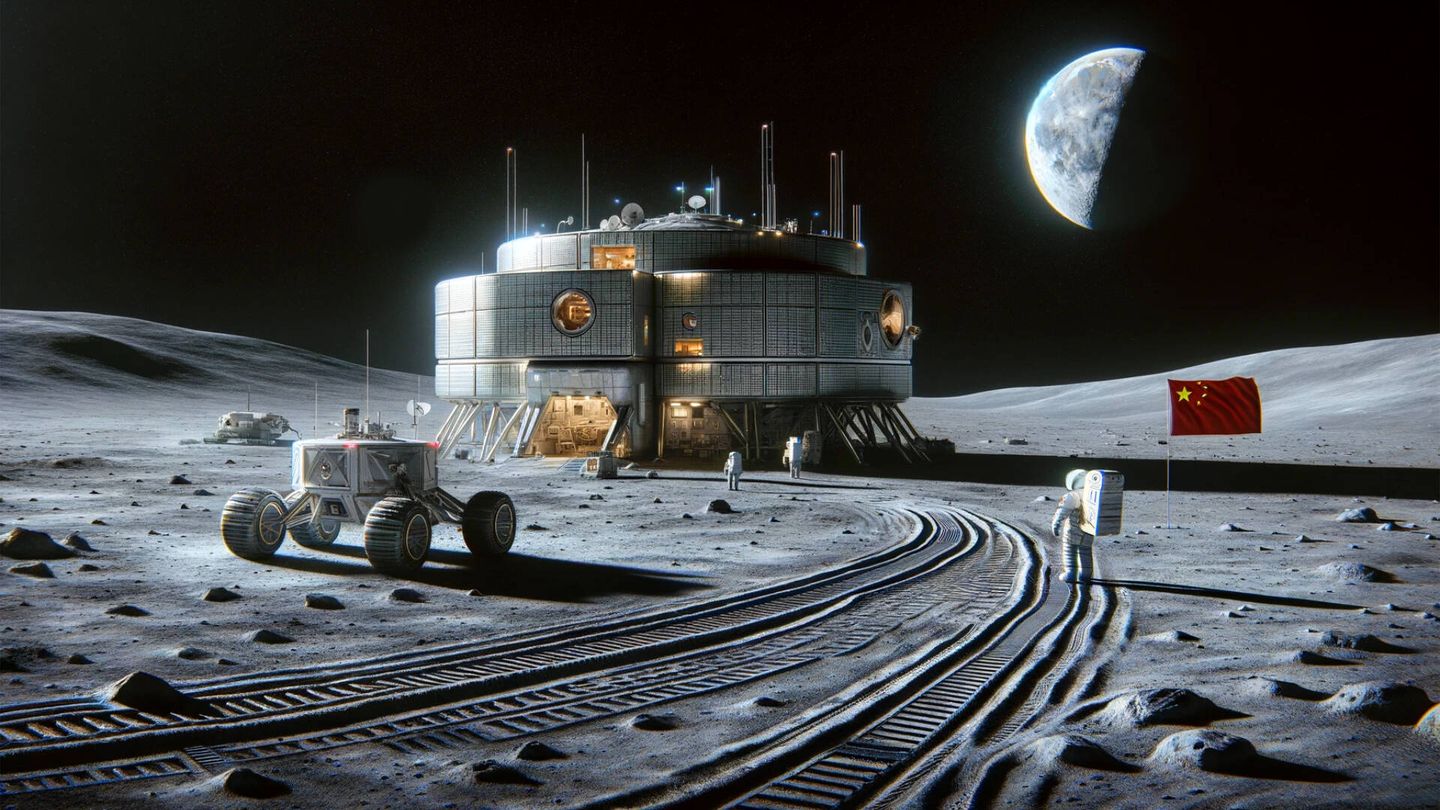
Ilustración de una base espacial lunar china. (Inteligencia artificial/Novaceno)
Durante su discurso, Isaacman echó la vista atrás hacia el 20 de julio de 1969 para poner precio al fracaso: “Me gustaría pensar que el 20 de julio de 1969 envió un mensaje a todos nuestros adversarios en el mundo: ‘¿De qué más será capaz EEUU? Quizá deba pensármelo dos veces antes de meterme con sus intereses’. Y creo firmemente que lo contrario es verdad, y que no lograrlo invita a que te avasallen. Si nos quedamos cortos, si fracasamos en esto y los chinos consiguen llegar allí… hará que todos nuestros aliados se pregunten de nuevo: ‘¿En las garantías de seguridad de quién confío? ¿Qué tecnología debo seguir? ¿A qué normas debo atenerme?’. Son consecuencias reales”.
Sin embargo, su empeño en colaborar con el Pentágono choca en parte con el ADN fundacional de la NASA. La agencia se creó al margen del Departamento de Defensa, con unos estatutos centrados en vuelos espaciales sin fines militares. Misiones que respetan el acuerdo espacial internacional que representa los cimientos de la exploración espacial y protege el cosmos de la proliferación militar.
En la práctica, ambas instituciones llevan décadas cooperando en programas específicos, pero no de forma total como hace Pekín. China no distingue entre el espacio militar y el civil en ningún sector industrial. Una base lunar china puede acabar sirviendo a fines de defensa. Es lo más probable.
Armamento en órbita
Mientras, el Pentágono está haciendo la guerra por su cuenta, literalmente. Un día antes del discurso de Isaacman, el secretario del Ejército del Aire, Troy Meink, realizó un reconocimiento público sin precedentes en la historia: la Fuerza Espacial tiene en órbita armas de control espacial. Meink no dio detalles sobre qué son o cuándo entraron en servicio pero Juliana Suess, del Instituto Alemán para Asuntos Internacionales y de Seguridad, lo calificó como algo grave. Es el primer reconocimiento abierto de Washington de una capacidad armamentística en órbita, tras años en los que EEUU, China y Rusia han investigado y probado armas sin llegar a admitirlo. “No revelar con exactitud qué es responde a una consideración estratégica. Podría ser cualquier cosa”, afirma Suess. “Lo único que sabemos es que está basado en el espacio, así que no se trata de un misil lanzado desde la Tierra capaz de alcanzar un satélite en órbita”.
En declaraciones a la CNBC, Victoria Samson, directora principal de la Secure World Foundation, afirma que el anuncio tiene dos fines: “Es posible que busque un efecto disuasorio para que los adversarios se lo piensen dos veces antes de interferir con los sistemas espaciales de EEUU”. También cree que busca consolidar a la Fuerza Espacial como una rama combatiente real, y no como un cuerpo militar de mero apoyo a los demás ejércitos norteamericanos. Según ella, “en términos generales, es una declaración muy desestabilizadora por parte de EEUU”.
Foto de la Tierra y la Luna desde la misión Artemis 2. (NASA)
Pekín, mientras tanto, sigue desplegando sus propias fuerzas, gestionando un programa espacial sin barreras entre lo civil y lo militar, enfocado a dominar la órbita terrestre baja y proyectarse desde allí hacia el espacio cislunar y las bases lunares permanentes. Meink advierte de que las amenazas se aceleran a un ritmo insólito, con sus rivales sacando partido de las tecnologías emergentes. Suess afirma que EEUU aumentará drásticamente su poder de combate sumando grandes cantidades de “sistemas altamente autónomos”.
El empuje espacial encaja con el actual rearme mundial: los campos de batalla de Ucrania han volcado el combate de forma decisiva hacia los sistemas autónomos, la inteligencia artificial y los drones, mientras que la histórica salida a bolsa de SpaceX en 2026 —la mayor de la historia— tiene a los inversores volcados en la economía espacial comercial. Suess espera que Moscú y Pekín respondan primero mediante denuncias diplomáticas contra la militarización espacial de Washington, para luego exhibir quizá sus propias armas, como ya han hecho antes. “Ahora que EEUU se muestra más abierto al respecto, la duda es si estos países seguirán el ejemplo y serán también más transparentes sobre su propia actividad”.
En otras palabras: fuera las caretas. El espacio será un campo de batalla, igual que la superficie terrestre. Para EEUU, dado su expansionismo actual, no hay nada nuevo bajo el sol. Empezamos con Venezuela, seguimos con Groenlandia y acabaremos en la Luna. Y para China y Rusia, tres cuartos de lo mismo.
El administrador de la NASA, Jared Isaacman, acaba de declarar que es imperativo que la agencia espacial y el Pentágono colaboren estrechamente para ganar la carrera a la Luna contra China, una pugna que Pekín podría estar ganando ya con su constelación de satélites de vigilancia y comunicación en órbitas cislunares que están operativos en estos momentos. “Deberíamos colaborar sin ninguna duda, en particular cuando pensamos en el entorno cislunar, en áreas que beneficien nuestras ambiciones civiles y los avances científicos que perseguimos, pero que también refuercen nuestra presencia de seguridad nacional más allá, en el espacio”, afirmó ayer durante la conferencia AFA Air, Space & Cyber en National Harbor, Maryland.